
La rete è stabile durante il normale funzionamento, ma diversi dispositivi non riescono a riconnettersi dopo un riavvio dell'intero sito. Una possibile causa è una soglia di protezione impostata al di sotto del picco di avvio consentito. Un'impostazione di controllo del traffico di rete che sembra prudente su una rete inattiva può diventare problematica proprio nel momento in cui il ripristino è più importante.
Il controllo delle tempeste limita il traffico selezionato in base alle regole di classificazione, misurazione e azione della piattaforma. Lo stesso valore visualizzato può corrispondere a velocità molto diverse su interfacce o dispositivi differenti. Iniziate comprendendo queste regole, quindi utilizzate il traffico dell'applicazione osservato per scegliere e testare la policy.
Identifica esattamente cosa viene limitato
Verificare se l'impostazione si applica a broadcast, multicast, unicast sconosciuto o a un'altra categoria documentata. I termini unicast noto e unicast sconosciuto non sono intercambiabili e il multicast può includere traffico essenziale per l'applicazione.
Determina se le categorie vengono conteggiate separatamente o insieme e dove avviene la misurazione. Consulta la documentazione specifica del modello in questione, anziché presumere che un'etichetta di menu di un altro fornitore, a te familiare, abbia lo stesso ambito di applicazione.
Ciscoguida alla configurazione del controllo delle tempesteIllustra il ruolo delle classi di traffico, delle soglie e del comportamento di soppressione. Le sue impostazioni e i limiti di implementazione sono specifici della piattaforma, quindi utilizzalo come riferimento concettuale piuttosto che come configurazione predefinita per un altro switch.
Convertire l'unità di soglia prima di confrontare le impostazioni
Se una soglia viene espressa come percentuale della larghezza di banda dell'interfaccia, la velocità dell'interfaccia cambia il suo significato nominale. L'uno per cento di 1 Gb/s è 10 Mb/s, mentre l'uno per cento di 100 Mb/s è 1 Mb/s. Questi sono esempi aritmetici; la granularità effettiva di contabilizzazione e applicazione a livello hardware deve ancora essere confermata.
Una soglia di pacchetti al secondo misura una quantità diversa. Ad esempio, a 1.000 pacchetti al secondo, i pacchetti da 100 byte rappresentano 0,8 Mb/s dei byte conteggiati, mentre i pacchetti da 1.000 byte rappresentano 8 Mb/s. L'overhead di rete e la definizione di lunghezza conteggiata dello switch possono modificare questa relazione.
Questa differenza è rilevante quando si confronta un carico di lavoro di controllo di pacchetti di piccole dimensioni con pacchetti multimediali di dimensioni maggiori. Un'impostazione copiata da un'altra porta può imporre un limite pratico sostanzialmente diverso, anche quando entrambe le porte mostrano lo stesso valore.
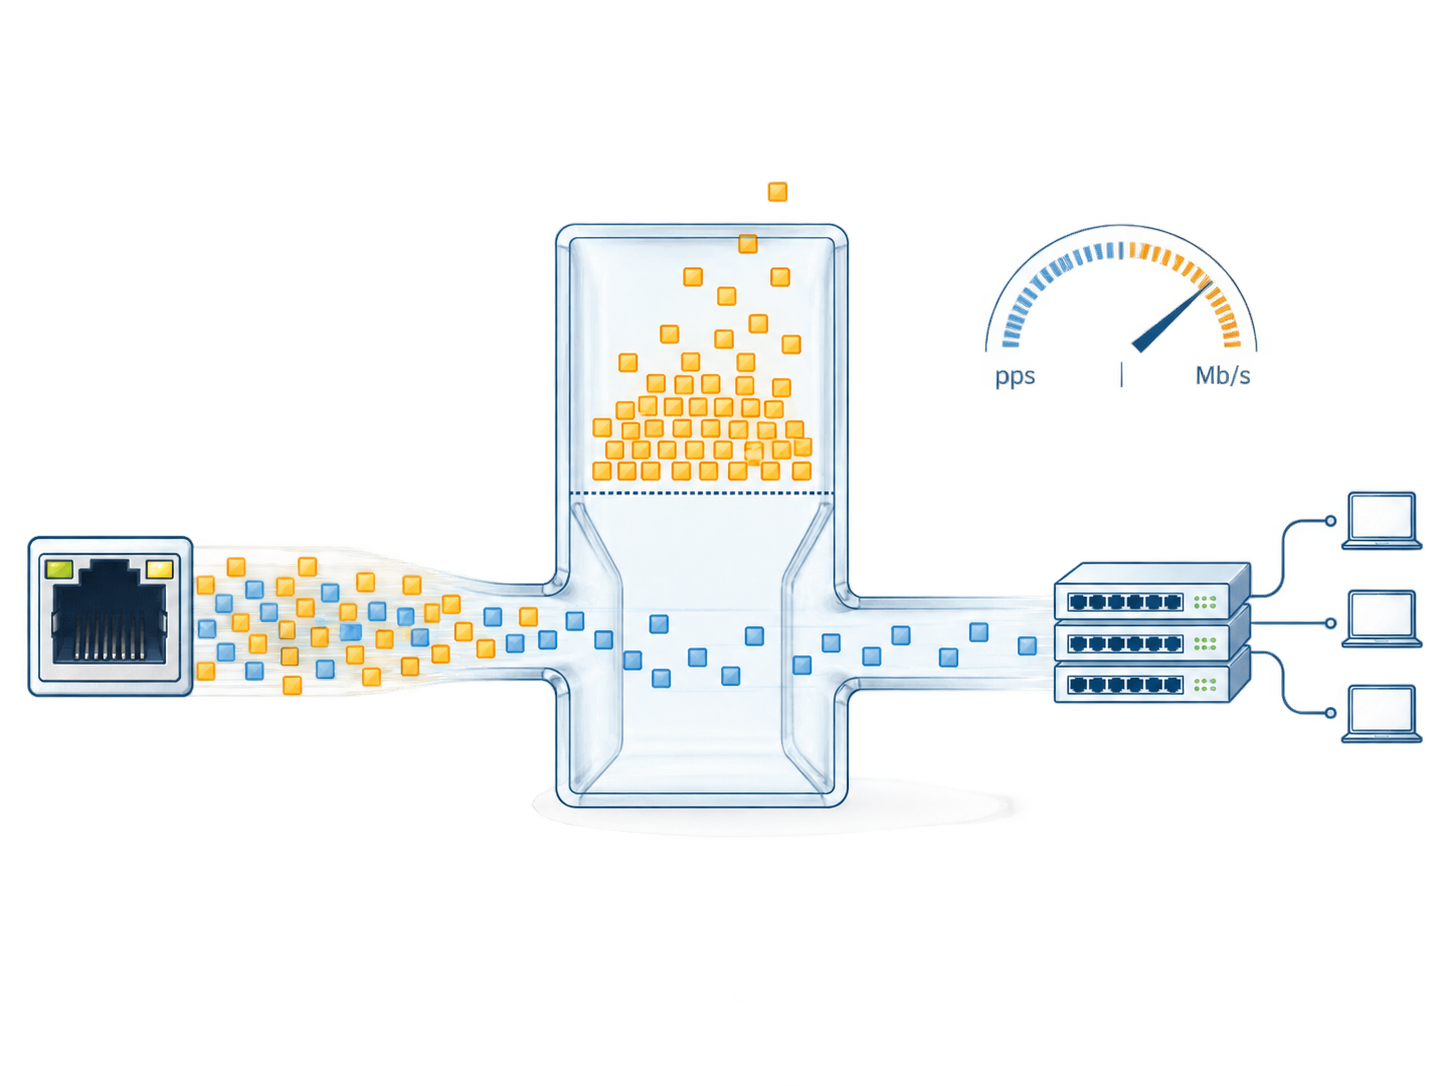
Il traffico medio non è sufficiente per scegliere il limite
Osserva la rete durante le fasi che generano picchi di traffico legittimi: avvio, risoluzione degli indirizzi, rilevamento, connessioni multicast, modifiche della topologia e riconnessione delle applicazioni. Identifica quali di questi eventi rientrano nella classe di traffico controllata.
Utilizzare un intervallo di misurazione in grado di rivelare il modello rilevante. Una media lunga può attenuare un breve impulso che l'intervallo di applicazione dell'interruttore tratta in modo diverso. Ottenere le informazioni relative all'intervallo e alla soglia del dispositivo, ove documentate, incluse eventuali tolleranze per impulsi o arrotondamenti.
È fondamentale che i dati sul traffico siano correlati alla configurazione e al carico di lavoro. Una configurazione di base basata su cinque dispositivi connessi non è automaticamente adeguata dopo un'espansione a cinquanta. Anche una nuova versione del firmware o una nuova modalità applicativa possono modificare il comportamento di rilevamento e ripristino.
Scegli l'azione con la stessa attenzione della soglia
A seconda dell'implementazione, un evento può sopprimere traffico selezionato, generare un allarme, disabilitare una porta o combinare diverse azioni. Questi risultati hanno diverse conseguenze sul servizio. La chiusura di una porta può influire su tutto il traffico su quella porta, anche se l'evento scatenante ha interessato una sola classe di traffico.
Definisci cosa dovrebbe accadere dopo l'evento. L'inoltro si ripristina quando la velocità scende al di sotto di un livello documentato? Esiste una soglia di soglia separata? Un operatore deve ripristinare una porta disabilitata? Se il ripristino automatico è abilitato, cosa impedisce a un guasto persistente di riavviare ripetutamente la connessione?
La politica adottata dovrebbe rispondere a queste domande in termini operativi. Un allarme che nessuno riceve non offre la stessa protezione di un evento monitorato con una procedura di risposta. Una politica di arresto senza un metodo di ripristino accessibile può prolungare l'interruzione che avrebbe dovuto contenere.
Esaminare i porti in base ai loro ruoli
| ruolo del porto | Traffico da capire | Preoccupazione per la revisione della soglia |
|---|---|---|
| Endpoint diretto | Il suo comportamento normale, all'avvio e in caso di guasto | Una base di riferimento ristretta potrebbe non rilevare validi picchi di ripresa. |
| Interruttore di accesso a valle | Aggrega il traffico proveniente da diversi endpoint. | Una soglia di endpoint copiata può essere troppo restrittiva |
| Percorso del ricevitore multicast | Gruppi multimediali e centrali di controllo richiesti | Il multicast essenziale deve rimanere utilizzabile |
| Collegamento uplink ridondante | Traffico prima e dopo una modifica del percorso | Il percorso di sopravvivenza può sopportare un carico maggiore |
| Collegamento temporaneo per manutenzione | Strumenti previsti e attività di scoperta | Il lavoro a breve termine deve essere svolto nel rispetto delle normative portuali approvate. |
Evitate di utilizzare un unico valore universale per ogni interfaccia, a meno che non sia supportato da evidenze progettuali. La coerenza tra le porte e i ruoli è più utile dell'uniformità numerica.
Convalidare sia i casi sani che quelli anomali
In un test controllato, eseguire il carico di lavoro legittimo durante l'avvio e la riconnessione. Verificare che i servizi richiesti funzionino correttamente senza interruzioni o arresti imprevisti. Osservare i contatori e gli eventi pertinenti, non solo se il collegamento rimane attivo.
Successivamente, simulare un caso di traffico anomalo approvato in un ambiente isolato o opportunamente controllato. Verificare l'azione prevista e l'effetto sui servizi non interessati. Registrare la classe di traffico, il modello di velocità, la tempistica e il risultato del ripristino.
Non generate un'ondata di traffico su una rete di produzione solo per verificare se una casella di controllo funziona. L'ambiente di test e il metodo di iniezione devono corrispondere al processo approvato dal sito. Un progetto pilota rappresentativo può stabilire il comportamento prima che una policy venga implementata su larga scala.
Se durante il normale funzionamento si verifica un evento di superamento della soglia, prima di aumentare il limite è necessario indagarne la causa e il modello. La causa potrebbe essere un'espansione legittima, un endpoint configurato in modo errato o un loop di livello 2 involontario. Questi casi richiedono correzioni diverse.
Mantenere attivi i sistemi di prevenzione dei loop e di gestione degli iscritti.
Il controllo delle tempeste è una protezione di supporto, non un sostituto di una topologia priva di loop. Un loop può continuare a causare interruzioni anche quando il traffico selezionato viene soppresso. Esaminare il cablaggio sottostante e la progettazione ad albero o ad anello quando gli elementi lo indicano.
Analogamente, la distribuzione multicast indesiderata potrebbe richiedere un'indagine sui membri e sui querier. Inasprire la soglia multicast può mascherare il flooding, danneggiando al contempo i destinatari che necessitano del flusso. Correggere la configurazione dell'inoltro e quindi convalidare la politica di velocità in base al traffico risultante.
L'obiettivo è contenere i comportamenti anomali preservando al contempo l'applicazione accettata. Ciò richiede sia una solida progettazione della rete sia una risposta di protezione adeguatamente testata.
Documentare il motivo per ogni valore implementato
Per unSelezione dello switch gestito TODAHIKARichiedi le classi di traffico supportate, le unità di soglia, il comportamento di misurazione, la visibilità degli eventi e i controlli di ripristino per il modello specifico. Includi i ruoli delle porte e i requisiti di avvio critici nella richiesta.
Conservare le impostazioni scelte insieme alle osservazioni di base e ai risultati dei test. Specificare quale modifica ha attivato la revisione: un numero maggiore di endpoint, un nuovo servizio multicast, una modifica della velocità di uplink o una sequenza di ripristino rivista. Tale documentazione consentirà al tecnico successivo di adattare la policy in modo mirato, anziché ereditare un valore non giustificato che potrebbe non essere più adatto alla rete.
Data di pubblicazione: 1 settembre 2026


